プロキシ作成の結論:自作よりNordVPNが安全
プロキシ作成は、VPSにSquidやNGINXを入れれば可能です。ただし個人利用の通信保護、公共Wi-Fi、ログイン作業が目的なら、30日返金保証・10台同時接続・118カ国対応のNordVPNを選んでください。
プロキシ作成で最初に決めるべきことは、何を代理させるかです。自分のブラウザ通信をVPSへ通したいならフォワードプロキシ、Webアプリの前段に置きたいならリバースプロキシ、APIの認証や流量制御をしたいならAPIプロキシになります。名前は同じプロキシでも、作成手順、守れる範囲、失敗時のリスクはかなり違います。
率直に言うと、個人がプロキシを作成してもNordVPNの代わりにはなりません。自作プロキシはVPS会社に契約情報が残り、IPは基本的に1つか数個、サーバー更新とログ管理も自分の責任です。NordVPNは公式仕様で7400+サーバー、118カ国、AES-256、NordLynx、OpenVPN、IKEv2、30日返金保証を持つため、日常の通信保護では作るより選ぶほうが安全です。
それでもプロキシ作成を学ぶ価値はあります。会社の検証環境で出口IPを固定する、開発中APIの前段に認証を置く、社内ネットワークから外部接続を制御する、Nginxでアプリサーバーを隠す。こうした管理用途ではプロキシが有効です。反対に、空港Wi-Fiでメールを守る、ホテルで銀行アプリを開く、カフェでクラウドにログインする用途ならNordVPNを使ってください。
この記事では、プロキシ作成を「安全な検証用サーバーを作る手順」として深く扱います。無料プロキシの一覧、webプロキシ、プロキシサイト、プロキシ確認、プロキシ認証とは何かといった隣接テーマは、必要な場所で内部リンクに留めます。ここでの主役は、あなたが管理できるプロキシをどう作り、どこでNordVPNへ切り替えるかです。
結論はかなり明確。技術学習や社内検証なら、VPS、Squid、ACL、認証、ファイアウォール、ログ削除方針までセットで作成してください。個人の安全対策なら、作成に時間を使うよりNordVPNを30日返金保証で試しましょう。自作プロキシは道具、NordVPNは日常運用の答えです。
この記事はこんな人向け
- 自分用のプロキシ作成手順を知りたい人
- VPS、Squid、NGINXのどれを使うべきかで迷っている人
- 作ったプロキシを公開して危険な状態にしたくない人
- 自作プロキシとNordVPNのどちらが安全か判断したい人
この記事は、プロキシ作成を単なるコマンド集ではなく、設計から運用まで理解したい人に向けています。たとえばVPSを1台借り、Squidを入れ、認証をかけ、自分のPCやスマホだけから使えるようにしたい人ですね。作成だけなら数十分でもできますが、安全に使うにはIP制限、認証、ログ、更新、ファイアウォールまで見る必要があります。
「プロキシを作ればVPN代わりになるのでは?」と考えたことはありませんか。IPアドレスを変えるだけなら、自作プロキシでも近いことはできます。ところが通信保護、DNS漏れ対策、キルスイッチ、サーバー切り替え、公共Wi-Fiでの安定運用まで見ると、NordVPNの7400+サーバーと10台同時接続のほうが明らかに扱いやすいです。
開発者や情シス担当者にも役立つ内容にしています。Red Hat公式ドキュメントではSquidをHTTP、HTTPS、FTP向けのキャッシュプロキシとして構成し、認証やアクセス制限を扱う手順が整理されています。NGINX公式ドキュメントではproxy_passを使ったリバースプロキシ設定が案内されています。つまり、プロキシ作成は目的により使う製品が変わる作業なんです。
一方で、学校や会社の制限を勝手に回避したい人、規約違反の大量アクセスをしたい人、他人に貸す公開プロキシを作りたい人には向きません。公開プロキシは第三者の通信を中継し、迷惑メール、攻撃、著作権侵害、アカウント不正利用の踏み台になる危険があります。この記事は、許可された環境で安全に作る人だけを対象にします。
プロキシ作成は、サーバーを外部公開する作業です。VPSの月額料金、SSH鍵、OS更新、SquidまたはNGINXの設定、UFWなどのファイアウォール、ログ削除方針を自分で管理できない場合は、最初からNordVPNを選んでください。
個人の安全対策が目的なら、この記事を最後まで読んでも結論はNordVPNです。技術学習として作るなら手順を追い、日常利用はNordVPNへ任せる。この分け方が現実的でしょう。実際には、プロキシを1台作れる人ほど、自作プロキシが万能ではないことに早く気づきます。
プロキシ作成で最初に決める3タイプ
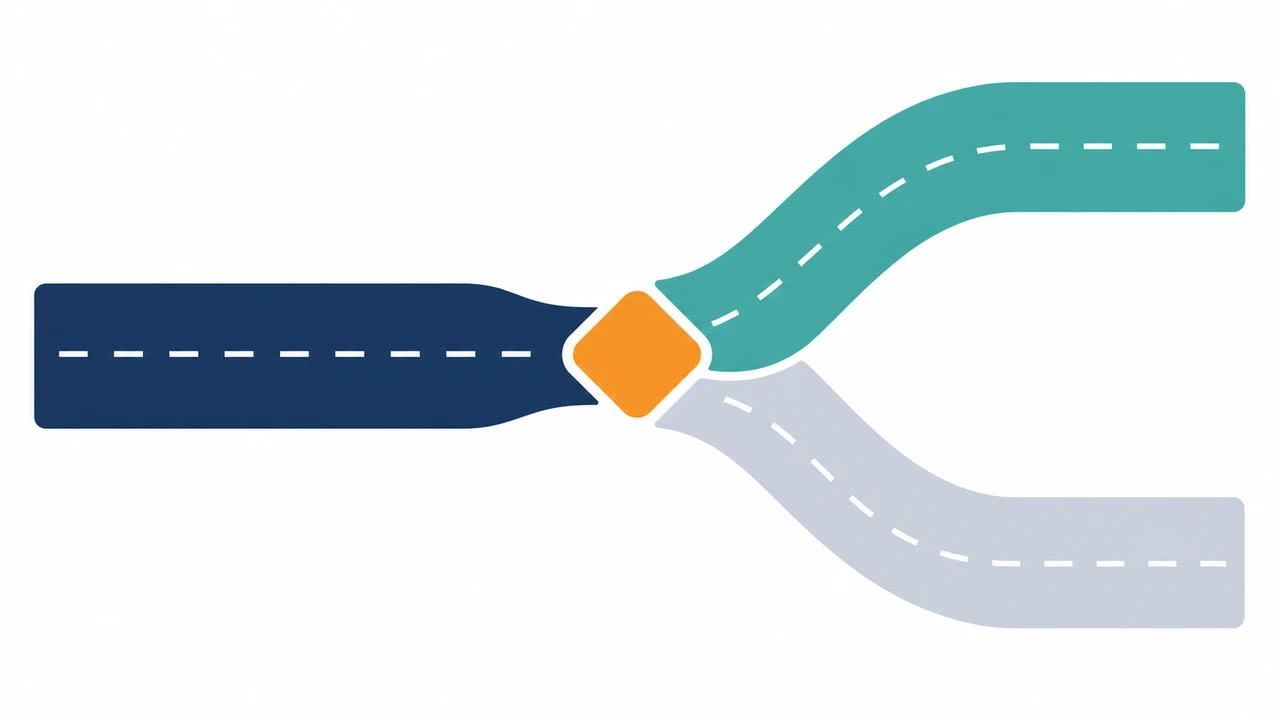
プロキシ作成には、フォワードプロキシ、リバースプロキシ、APIプロキシの3タイプがあります。フォワードプロキシは利用者側の代理で外部サイトへアクセスします。リバースプロキシはWebサーバー側の前段でアクセスを受け、裏側のアプリへ流します。APIプロキシはAPIリクエストの認証、変換、流量制限、監視を前段で扱います。ここを混ぜると、必要な作業が一気に曖昧になります。
自分のPCやスマホからVPS経由でWebを見たいなら、作るのはフォワードプロキシです。代表的な選択肢はSquidで、Red Hat公式ドキュメントでも認証なし構成、LDAP認証、Kerberos認証、ドメイン拒否リスト、待ち受けポートやIPの設定が扱われています。個人用途では、認証なしで公開するのではなく、IP制限と認証を必ず入れてください。
Webアプリの前段に置きたいなら、作るのはリバースプロキシです。NGINX公式ドキュメントでは、location内にproxy_passを指定し、クライアントのリクエストを別のHTTPサーバーやアプリへ渡す構成が説明されています。Node.js、Rails、Django、WordPress、管理画面などの前に置く用途ですね。これは自分の閲覧元IPを隠す道具ではありません。
APIプロキシはさらに別物です。Google CloudのApigee公式ドキュメントではAPIプロキシ作成の流れが案内され、IBMのWebSphere系ドキュメントでもプロキシサーバー作成は管理コンソールの機能として扱われます。これらは企業のAPI管理やシステム連携向けです。個人が空港Wi-Fiで安全にログインする目的なら、APIプロキシを作る必要はありません。
| 作成する種類 | 代表ツール | 主な目的 | NordVPNとの関係 |
|---|---|---|---|
| フォワードプロキシ | Squid、3proxy | 利用者側の通信を代理 | IP変更だけなら近いが、端末保護はNordVPNが上 |
| リバースプロキシ | NGINX、Caddy、Apache | Webアプリの前段で中継 | 閲覧者のVPN代替ではない |
| APIプロキシ | Apigee、API Gateway | API認証、変換、流量制御 | 個人の匿名化用途ではない |
| VPN | NordVPN | 端末からVPNサーバーまで保護 | 公共Wi-Fiとログイン用途の本命 |
プロキシ作成でよくある失敗は、リバースプロキシの解説を読んで、自分用フォワードプロキシを作れると思い込むことです。NGINXのproxy_passはWebアプリの前段では強力ですが、ChromeやiPhoneの通信を外へ代理する用途とは設計が違います。ブラウザのプロキシ設定に入れるなら、Squidのようなフォワードプロキシを選びます。
もう1つの失敗は、webプロキシと自作プロキシを同じものとして扱うことです。webプロキシはブラウザ上でURLを入れるサービスで、作成手順より利用時の危険性が論点になります。無料webプロキシの限界はwebプロキシとは?無料webプロキシの限界と安全な代替VPNで扱っているので、この記事では自分で管理するプロキシ作成に絞ります。
では、この記事で深掘りする中心は何か。答えは、VPS上に自分用フォワードプロキシを作り、認証とファイアウォールで閉じ、作成後の確認まで行う流れです。そのうえで、日常の通信保護ではNordVPNを選ぶべき理由を比較します。作成手順を知ることと、毎日使う道具を決めることは別の判断です。
プロキシの作り方を検索すると、IPアドレスとポートを公開リストから拾うだけの説明も見つかります。しかし自分でプロキシサーバーを作成する場合は、VPS契約、Squid設定、認証、UFW、ログ削除までが1セットです。プロキシ 作り方という言葉を「通信の入口を作る作業」と捉えるなら、安全設計を省いた手順は完成ではありません。
自分用フォワードプロキシを作成する手順
自分用フォワードプロキシを作成するなら、VPS、OS、Squid、認証、ファイアウォール、クライアント設定、確認の順で進めます。作成だけを急ぐと、認証なしの公開プロキシになりやすい。公開プロキシは第三者の通信を中継し、VPS停止やアカウント凍結の原因になります。最初から「自分だけが使えるサーバー」に設計してください。
VPS選びでは、料金だけでなく出口IPと規約を確認します。プロキシ用途を禁止している事業者もあり、公開プロキシ化すると即停止される場合があります。自分の検証用に1台作るなら、月額料金、転送量、リージョン、IPv4の有無、サポート、利用規約を見てください。NordVPNの$2.99/月〜と比べると、VPS代だけで安いとは限りません。
OSはUbuntu LTSかRHEL系が扱いやすいです。Squidのパッケージ、UFWまたはfirewalld、systemd、ログ管理が標準的に使えるからです。サーバー作成直後にパッケージ更新を行い、SSH鍵ログイン、rootログイン無効化、管理ユーザーのsudo権限確認を済ませます。プロキシは外部から触られるサービスなので、OSの初期保護を飛ばしてはいけません。
Squidの設定では、http_port、acl、http_accessの3つが軸になります。Squid公式ドキュメントのhttp_port説明では、ポートだけ、ホスト名とポート、IPアドレスとポートという指定方法が示されています。個人用なら3128番をそのまま使うより、VPS内の設定とUFWで自分の接続元に絞るほうが安全です。ポート変更だけでは防御になりません。
ACLでは、自分の自宅IP、会社の固定IP、またはVPN接続元だけを許可します。モバイル回線のようにIPが頻繁に変わる環境では、IP制限だけでは運用が難しいでしょう。その場合でも認証なしで公開する判断は危険です。NordVPNなら10台同時接続と公式アプリで移動中の端末も守れるため、スマホ用の自作プロキシより現実的です。
認証は必須です。Squid公式Wikiでは、proxy_auth ACLに到達したときにブラウザが認証情報を送り、認証がない場合は407を返す流れが説明されています。ここで重要なのは、Basic認証のユーザー名とパスワードはbase64で表現されるだけで、暗号化そのものではない点です。だから認証とIP制限を二重にし、普段使いのパスワードを使わないでください。
UFWでは、SSHとSquidの入口を分けて考えます。Ubuntu公式ドキュメントは、ufwでポートを開閉し、特定ホストから特定ポートへのアクセスを許可する構文を示しています。自作プロキシでは、SSHは管理者IPだけ、Squidポートも自分の接続元だけにします。全世界から3128番を受ける設定は、作成ではなく事故です。
クライアント側では、Windows、macOS、iPhone、Android、Chrome、Firefoxのどこへ設定するかを決めます。OS全体へ入れるとアプリ通信まで影響し、ブラウザだけへ入れると保護範囲は狭くなります。設定後にWebページが開けるだけで成功と判断しないでください。IP表示、HTTPS警告、DNS、ログ、アクセス制限を見て初めて最低限の確認になります。
作成後のログも見ます。Squidのアクセスログには接続元、時刻、アクセス先、ステータス、転送量などが残ります。個人利用ならログ保存期間を短くし、不要な詳細ログを避け、VPSのバックアップにログが残り続けないようにしてください。NordVPNのノーログ監査履歴と比べると、自作プロキシは自分がログ管理者になる負担が重いですね。
30日間返金保証(申込時にお支払い/期間内の申請で返金)
NordVPN公式サイトで料金を確認するNordVPNの詳しい評判・注意点を読む公開してはいけない設定と安全設計
プロキシ作成で一番危険なのは、認証なし、IP制限なし、ログ方針なしのままインターネットへ公開することです。検索エンジンや攻撃者は公開ポートを常に探しています。3128、8080、8888のような典型的なプロキシポートは特に狙われやすい。作った直後に誰でも使える状態なら、それは自分用プロキシではなく公開プロキシです。
安全設計の1つ目は、入口を減らすこと。UFWまたはクラウド側ファイアウォールで、SSHとプロキシポートを自分の接続元IPに限定します。自宅回線が固定IPでない人は、NordVPNの専用IPのような固定出口を使う選択肢もあります。モバイル回線から毎回IPが変わる人ほど、VPSプロキシのACL運用は面倒です。
2つ目は、認証を過信しないことです。SquidのBasic認証は古くから使われる方式ですが、認証情報の扱いを誤ると危険です。Squid公式Wikiは、Basic認証のbase64が暗号化ではないと説明しています。つまり、プロキシへ向かう通信路を保護せず、共通パスワードを使い回す運用は避けるべきです。認証、IP制限、強いパスワード、不要ログ削減をセットにしましょう。
3つ目は、CONNECTメソッドとSafe_portsの制御です。SquidではHTTPS接続のためにCONNECTが使われますが、許可ポートを広げすぎると想定外の通信に使われます。Red Hat公式ドキュメントでも、Safe_portsやSSL_portsを設定し、必要なポートに絞る流れが説明されています。HTTPの80番、HTTPSの443番を中心にし、用途不明のポートを開けないでください。
- UFWで自分のIPからSquidポートだけ許可
- Squidのaclとhttp_accessで利用元を制限
- プロキシ認証を入れ、専用パスワードを使う
- アクセスログの保存期間を短くする
- OS更新とSquid更新を定期実行する
- 0.0.0.0/0からプロキシポートを許可
- 認証なしで3128番や8080番を公開
- 会社IDや銀行ログインを自作プロキシへ流す
- ログを無期限に保存する
- VPS規約を読まずに第三者へ貸す
4つ目は、ログとプライバシーの線引きです。自作プロキシは、自分が管理者なのでアクセスログを消せる一方、VPS会社、DNS、接続先サイト、クラウド監視には別の記録が残ります。NordVPNは第三者監査のあるノーログ方針を公開していますが、自作プロキシにはその外部監査がありません。匿名化目的で自作を選ぶのは、正直なところ逆効果になりやすいです。
5つ目は、端末全体を守れない点です。ブラウザにプロキシを設定しても、メールアプリ、クラウド同期、OS更新、メッセンジャー、DNS問い合わせが同じプロキシを通るとは限りません。NordVPNはWindows、macOS、Linux、iOS、Android、ブラウザ拡張、Fire TV、ルーターまで対応し、端末単位でVPNトンネルを作れます。この差は公共Wi-Fiで大きく出ます。
6つ目は、悪用されたときの責任です。公開プロキシ化したVPSから迷惑行為が発生すれば、接続先のログにはあなたのVPSのIPが残ります。VPS会社から警告が届き、アカウント停止、IPブラックリスト、追加調査につながる場合があります。プロキシ作成は、他人に使わせるサービスではなく、自分の検証用に閉じる作業だと考えてください。
安全設計を見て「そこまでやるのは大変」と感じたなら、その感覚は正しいです。日常の通信保護ならNordVPNのほうが簡単で、30日返金保証があり、10台まで同時に使えます。プロキシ作成は学習や管理用途には価値がありますが、個人情報を守る普段使いではNordVPNを選ぶべきです。
リバースプロキシとAPIプロキシ作成の境界線
プロキシ作成を調べていると、NGINX、Caddy、Apache、Apigee、API Gateway、Cloudflareのような名前が出てきます。これらは便利ですが、自分のブラウザ通信を外へ代理するフォワードプロキシとは別の用途です。リバースプロキシはWebサービスを守る入口、APIプロキシはAPI管理の入口。NordVPNやSquidとは目的が違います。
リバースプロキシを作る代表例は、1台のVPSでWebアプリを公開するときです。外部からはNGINXの80番または443番だけを見せ、裏側のアプリは127.0.0.1:3000や内部IPへ置きます。NGINX公式ドキュメントでは、proxy_passをlocation内に指定し、リクエストを別サーバーへ渡す形が示されています。これはサーバー公開の基本パターンです。
リバースプロキシのメリットは、TLS終端、アクセス制御、ヘッダー追加、キャッシュ、ロードバランス、バックエンド隠蔽です。たとえば管理画面だけBasic認証をかける、APIだけレート制限を入れる、静的ファイルとアプリサーバーを分ける。こうした作成はWeb運用では有効です。ただし、あなたのスマホの通信を暗号化する機能ではありません。
APIプロキシは、社内外のAPIを安全に公開するための仕組みです。Google CloudのApigee公式ドキュメントではAPIプロキシ作成が管理画面の手順として扱われ、認証、変換、流量制御、分析に進む流れがあります。これはアプリ開発や企業システム向けです。個人がプロキシ作成と検索して期待する、IP変更や公共Wi-Fi保護とは別の話になります。
| 目的 | 作るもの | 代表例 | 注意点 |
|---|---|---|---|
| 自分のWeb閲覧を代理 | フォワードプロキシ | Squid | 認証とIP制限が必須 |
| Webアプリの前段を作る | リバースプロキシ | NGINX | 利用者のVPN代替ではない |
| APIを管理する | APIプロキシ | Apigee | 企業向けの認証・制御が中心 |
| 個人通信を守る | VPN | NordVPN | 一般用途の最優先候補 |
「プロキシサイトを作りたい」という検索意図も別扱いです。WebフォームにURLを入れて第三者が閲覧できるプロキシサイトは、運営リスクが大きく、悪用されやすい。プロキシサイトの危険性はプロキシサイト・プロキシ回避サイトは危険?NordVPN推奨で扱っています。この記事では、公開Webプロキシ運営の手順には踏み込みません。
企業でプロキシを作るなら、ログ保存、利用規程、個人情報、監査、アクセス権限を先に決めます。社内LANの出口をSquidで制御する、WebアプリをNGINXで隠す、APIをApigeeで管理する。目的が明確ならプロキシは強い道具です。個人利用で迷っているなら、NordVPNを選んでください。作成と運用の責任を抱えずに済みます。
30日間返金保証(申込時にお支払い/期間内の申請で返金)
Surfshark公式サイトで料金を確認するSurfsharkの詳しい評判・注意点を読むプロキシ作成とVPN比較:一般用途はNordVPN
プロキシ作成とVPNを比べると、日常利用の答えはNordVPNです。自作プロキシはVPS代、OS更新、Squid設定、認証、UFW、ログ、障害対応を自分で持ちます。NordVPNは$2.99/月〜の長期プラン、30日返金保証、10台同時接続、7400+サーバー、118カ国、AES-256、NordLynxを1契約で使えます。作る楽しさと、守れる安心は別です。
NordVPN
$2.99/月〜7400+サーバー、118カ国、10台同時接続、30日返金保証。自作プロキシで不足しがちな暗号化、キルスイッチ、脅威対策、サーバー切り替えをまとめて補えます。
Surfshark
$1.99/月〜3200+サーバー、100カ国、同時接続無制限。家族端末が多い場合は強いですが、プロキシ作成からの卒業先としてはNordVPNの監査履歴と機能整理が勝ります。
ExpressVPN
$3.49/月〜3000+サーバー、105カ国、Lightway、30日返金保証。アプリの分かりやすさは強い一方、料金と台数ではNordVPNを優先してください。
PIA
$2.03/月〜91カ国128ロケーション、同時接続無制限、ポートフォワーディング対応。設定を触りたい人向けですが、初心者の安全対策ならNordVPNです。
NordVPNを1位にする理由は、プロキシ作成で面倒な部分を利用者側で抱えなくて済むからです。VPSを作ればIPは変わりますが、サーバーは1台、自分の契約情報と結びつき、障害時の代替先も限られます。NordVPNなら118カ国から接続先を選べ、同じ契約でWindows、macOS、Linux、iOS、Android、ブラウザ拡張、Fire TV、ルーターまで使えます。
30日間の返金保証があるので、実質無料でお試しできます。合わなければ全額返金されます。自作プロキシの設定に詰まる前に、NordVPNで公共Wi-Fi、ログイン、動画、仕事用アカウントを安全に始めてください。
Surfsharkは、同時接続無制限が最大の強みです。家族5人以上、スマホとPCとテレビ端末が多い家庭では、台数を数えなくてよいのは便利ですね。公式仕様では3200+サーバー、100カ国、AES-256-GCM、WireGuard、OpenVPN、IKEv2、30日返金保証があります。ただしプロキシ作成の不安を最短で消したい初心者には、NordVPNのThreat Protection ProやMeshnetの説明しやすさが上です。
30日間の返金保証があるので、実質無料でお試しできます。合わなければ全額返金されます。家族の端末数が10台を超える場合だけ、Surfsharkの同時接続無制限を選んでください。
ExpressVPNは、Lightwayとアプリの分かりやすさで評価されるVPNです。公式仕様では3000+サーバー、105カ国、AES-256、TrustedServer、Network Lock、30日返金保証があります。価格は$3.49/月〜でNordVPNより高めです。プロキシ作成の代替としては十分強いものの、コスト、台数、機能の厚さをまとめるとNordVPNを先に選ぶべきでしょう。
30日間の返金保証があるので、実質無料でお試しできます。合わなければ全額返金されます。価格よりLightwayとアプリ操作を重視する人だけ、ExpressVPNを候補にしてください。
PIAは、プロキシ作成に興味がある上級者とは相性があります。公式仕様では91カ国128ロケーション、同時接続無制限、WireGuard、OpenVPN、MACE、Split Tunneling、Multi-Hop、ポートフォワーディング、30日返金保証があります。細かく触れるのは魅力ですが、米国本拠地や初心者向け説明の分かりやすさを考えると、最初の1社はNordVPNです。
30日間の返金保証があるので、実質無料でお試しできます。合わなければ全額返金されます。Linux、ポートフォワーディング、詳細設定を触りたい上級者だけPIAを選んでください。
VPN比較で大切なのは、何を省けるかです。NordVPNを使えば、VPS契約、Squid設定、ACL管理、UFW設定、ログ削除、脆弱性対応、IPブラックリスト対応をほぼ考えずに済みます。プロキシ作成は学習としては有益ですが、外出先のWi-Fiで個人情報を守る道具としては重い。だから一般用途ではNordVPNを強く推します。
30日間返金保証(申込時にお支払い/期間内の申請で返金)
NordVPN公式サイトで料金を確認するNordVPNの詳しい評判・注意点を読むNordVPNを1位にする理由
NordVPNを1位にする最大の理由は、プロキシ作成の弱点をまとめて消せることです。自作プロキシは、VPSの1つのIPを中継点にするだけです。NordVPNは7400+サーバーと118カ国を持ち、国やサーバーをアプリから切り替えられます。接続元を変えたい、公共Wi-Fiを守りたい、複数端末で同じ保護を使いたい。この3つを同時に満たすのはNordVPNです。
1つ目の強みは、暗号化と保護範囲です。SquidのフォワードプロキシはHTTP/HTTPSの中継に使えますが、端末全体の通信を必ず守る設計ではありません。NordVPNはOS側でVPNトンネルを作り、AES-256、NordLynx、OpenVPN、IKEv2を選べます。ホテルで作業しながらメール、ブラウザ、クラウド同期を使うなら、ブラウザだけのプロキシでは足りません。
2つ目は、サーバーの選択肢です。VPSでプロキシを作ると、通常は契約した1つの国、1つのIPに固定されます。別国IPが必要ならVPSを増やし、料金も管理も増えます。NordVPNは118カ国の接続先を1契約で扱えるため、日本、米国、英国、近隣国などをアプリから切り替えられます。作成ではなく選択で済む。この差は大きいです。
3つ目は、同時接続10台です。プロキシ作成では、PCのブラウザには設定できても、iPhone、Android、タブレット、Fire TV、家族端末へ同じ品質で展開するのが面倒です。NordVPNなら10台まで同時接続でき、スマホとPCを同じアカウントで守れます。Surfsharkの無制限には届きませんが、多くの個人利用では10台で十分です。
4つ目は、監査履歴です。vpn-facts.jsonの公式データでは、NordVPNはPricewaterhouseCoopersとDeloitteによる監査履歴を公開しています。ノーログ方針は言うだけなら簡単ですが、第三者監査の情報があるVPNは判断しやすい。自作プロキシでは、あなた自身がログ管理者になり、外部監査もありません。プライバシー目的ならNordVPNを選ぶほうが筋が通ります。
5つ目は、Threat Protection Proです。プロキシ作成では、広告、トラッカー、危険サイト、マルウェア配布ページへの対策を別で用意する必要があります。NordVPNはThreat Protection Pro、Dark Web Monitor、Meshnet、Double VPN、Onion over VPNを持ち、日常の防御をアプリ側でまとめられます。無料プロキシや単純なVPSプロキシにはない厚みですね。
6つ目は、失敗したときの戻しやすさです。自作プロキシがつながらない場合、Squidの設定、ACL、UFW、VPS側セキュリティグループ、DNS、ブラウザ設定、認証情報を順に見ます。NordVPNなら、サーバー変更、プロトコル変更、アプリ再起動、サポート問い合わせの順で動けます。30日返金保証があるため、合わない場合も期限内に判断できます。
7つ目は、価格の見え方です。NordVPNは長期プランで$2.99/月〜です。VPSも安いものはありますが、IPv4料金、転送量、バックアップ、セキュリティ監視、障害時の時間を含めると、プロキシ作成のほうが安いとは限りません。しかもVPSはサーバー1台。NordVPNは118カ国と7400+サーバーを使えます。数字で見ても差があります。
8つ目は、公共Wi-Fiでの安心感です。空港のWi-Fiに接続するとき、ホテルの認証ページを通過したあと、カフェで仕事用メールを開くとき、必要なのはブラウザだけの中継ではありません。DNS漏れ、VPN切断時の素のIP露出、危険サイト、別アプリの通信まで考える必要があります。NordVPNはキルスイッチとアプリ単位の保護で、この場面に強いです。
9つ目は、規約違反の近道になりにくいことです。プロキシ作成を調べる人の中には、制限回避や大量アクセスへ寄ってしまう人もいます。NordVPNは通信保護の道具として使い、各サービスの規約と法律を守る。この線引きが必要です。公開プロキシを作って第三者に貸すより、NordVPNで自分の端末を守るほうが安全で現実的でしょう。
- 7400+サーバーと118カ国で接続先が多い
- 10台同時接続でPC、スマホ、タブレットをまとめられる
- 30日返金保証で実際の回線で試せる
- AES-256、NordLynx、キルスイッチ、Threat Protection Proがそろう
- 第三者監査の履歴があり、無料プロキシより根拠を追いやすい
- VPSのIPが契約者情報と結びつく
- サーバー更新、ログ、UFW、認証を自分で管理する
- 端末全体の暗号化やDNS漏れ対策が弱い
- 公開設定を誤ると第三者に悪用される
- 国やサーバーを増やすほど費用と運用が重くなる
正直なところ、プロキシ作成が向いているのは技術学習、社内検証、Webアプリ運用、API管理です。個人の安全対策、海外旅行、公共Wi-Fi、ログイン保護、動画視聴、家族端末の保護ではNordVPNを選んでください。自作で得られる学びは価値があります。ただ、毎日使う通信路としてはNordVPNのほうが明確に上です。
公式仕様と第三者レビューサイトの情報を継続的に追うと、プロキシ作成は管理用途、NordVPNは個人の通信保護という分け方が最も失敗しません。迷っている読者には、30日返金保証、10台接続、118カ国対応のNordVPNを先に推します。
30日間の返金保証があるので、実質無料でお試しできます。合わなければ全額返金されます。自作プロキシの運用に時間を使う前に、NordVPNで普段のWi-Fi、スマホ、PC、ブラウザ拡張を一気に確認してください。
30日間返金保証(申込時にお支払い/期間内の申請で返金)
NordVPN公式サイトで料金を確認するNordVPNの詳しい評判・注意点を読む迷ったらコレ!編集部の最終結論
NordVPNを選んでください。
理由は3つ: 7400+サーバー、118カ国、30日返金保証。
プロキシ作成は、技術としては面白く、社内検証やWebアプリ運用では役に立ちます。VPS、Squid、NGINX、ACL、認証、UFW、ログ管理まで理解すれば、ネットワークの見え方もかなり変わります。だから学習目的なら作って構いません。ただし、個人の安全対策として毎日使うならNordVPNです。
自作プロキシは、作った瞬間から管理責任が発生します。OS更新、Squidの脆弱性、認証情報、UFW、VPS規約、ログ保存、IPブラックリスト、障害対応。これらを放置すると、自分の通信を守るどころか、他人に悪用される入口になります。NordVPNなら、10台同時接続と公式アプリで、スマホ、PC、タブレットをすぐ保護できます。
Surfsharkは無制限接続、ExpressVPNはLightway、PIAはポートフォワーディングという強みがあります。それでもプロキシ作成で迷う読者には、NordVPNを1位で勧めます。理由は、7400+サーバー、118カ国、30日返金保証、AES-256、NordLynx、Threat Protection Pro、監査履歴がまとまっているからです。数字と機能のバランスが強い。
今日やることはシンプルです。学習用ならVPSを閉じた設計で作り、認証とIP制限を入れる。日常用ならNordVPNを公式サイトから申し込み、30日以内に自宅、空港Wi-Fi、ホテルWi-Fi、スマホ回線で試す。合わなければ全額返金、合えば自作プロキシを常用しない。これが一番失敗しません。
最後に断定します。プロキシ作成で通信の仕組みは学べますが、日常の通信保護ではNordVPNを選んでください。VPS1台の自作プロキシより、7400+サーバーと118カ国を持つNordVPNのほうが、速く、安全で、運用しやすいです。迷ったらNordVPN。編集部の最終結論です。